서명 임계값이 뜻하는 것
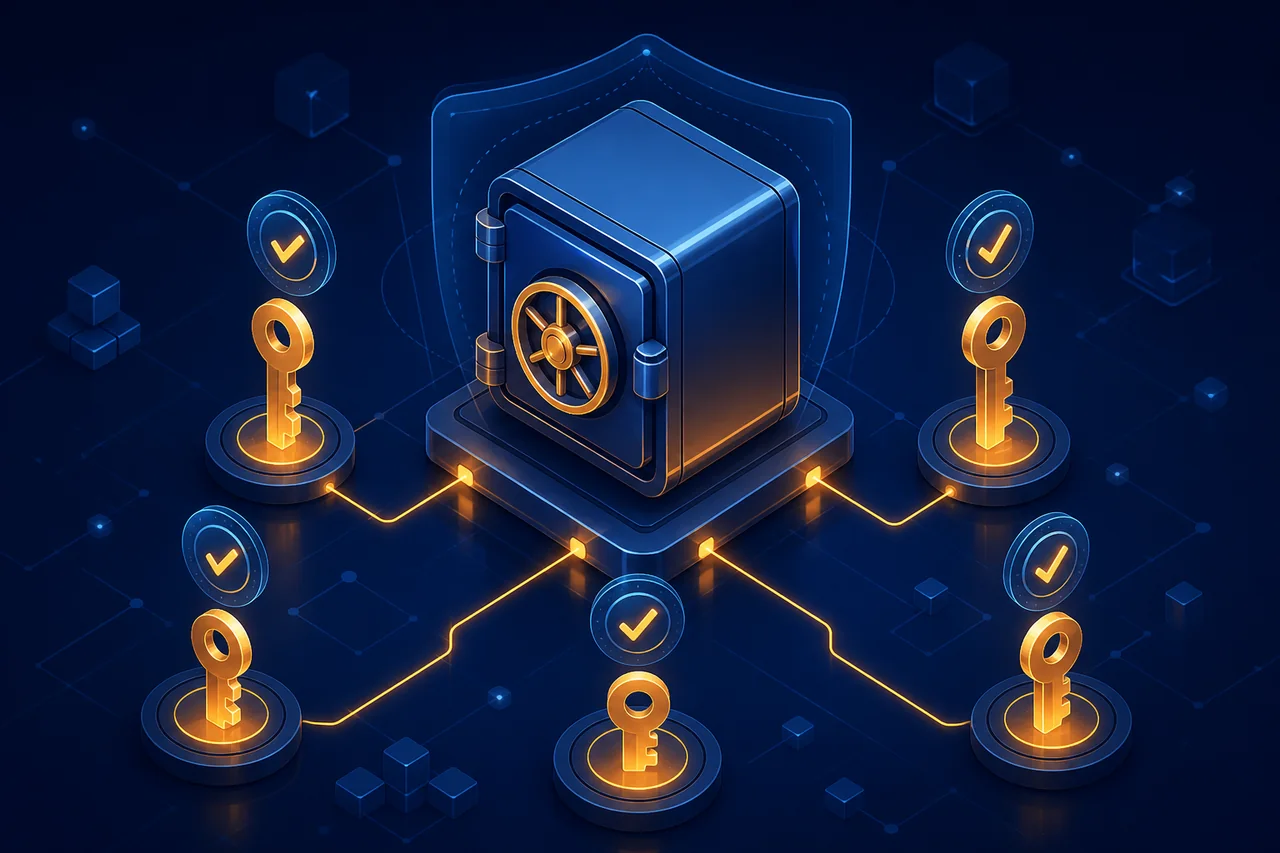
2-of-3 멀티시그는 등록된 세 키 가운데 두 키의 승인이 있어야 거래를 실행한다는 뜻입니다. 이 숫자만으로 지갑이 분산되어 있거나 안전하다고 판단할 수는 없습니다.
키와 승인 절차의 구성
멀티시그는 여러 키 중 정해진 수의 승인을 받아 거래를 실행합니다. 단일 키 탈취 위험을 줄일 수 있지만, 안전성은 서명자 독립성·키 보관·승인 절차·업그레이드 권한에 달려 있습니다. 화면의 예상 값은 특정 시점의 조건을 전제로 하므로, 실제 체결·정산·출금 결과와 같은 의미라고 가정하면 안 됩니다.
서명자가 함께 실패하는 경우
2/3, 3/5 같은 숫자만으로 분산을 판단할 수 없습니다. 같은 조직이나 동일한 보관 방식에 묶인 서명자는 함께 실패할 수 있고, 너무 높은 임계값은 사고 때 복구를 어렵게 만들 수 있습니다. 특히 가격 급변, 네트워크 혼잡, 유동성 감소, 운영 권한 변경처럼 조건이 동시에 흔들리는 상황을 별도로 생각해야 합니다.
2-of-3 가상 운영 사례
2-of-3 지갑이라도 세 서명자가 같은 조직에 있고 키를 한 클라우드 계정에 보관한다면 장애 원인이 겹칠 수 있습니다. 반대로 서로 독립된 서명자는 공모 위험을 낮출 수 있지만, 연락 두절이나 키 분실이 생기면 거래가 멈출 수 있습니다. 임계값뿐 아니라 서명자 간 독립성과 복구 절차를 함께 봐야 합니다.
권한과 변경 기록 확인
서명자 공개 여부, 역할 분리, 타임록, 변경 절차, 비상 중지 권한과 과거 거래 기록을 확인하세요. 지갑 구조는 수익률이 아니라 자금 통제권의 지도를 보여 줍니다. 공식 문서와 온체인 주소를 먼저 대조하고, 검색 광고나 유사한 이름의 링크를 통해 지갑을 연결하지 않는 습관도 중요합니다.
서명자 수와 독립성은 별개
2-of-3 지갑의 세 키가 모두 한 조직의 같은 클라우드 계정에 보관된다면 계정 정지 하나로 여러 서명이 동시에 막힐 수 있습니다. 서명자별 조직·기기·복구 절차가 실제로 분리되어 있는지 확인해야 합니다.
복구 절차까지 평가하기
서명 임계값과 함께 키 보관 장소, 서명자의 실질적 독립성, 타임록·업그레이드 권한, 키 분실 시 복구 경로를 점검하세요. 보안 설계는 이름보다 실제 통제권과 함께 실패할 가능성으로 평가해야 합니다.